Сотрудники в AD.
Почта в OmniMailing.
Управляйте почтовыми ящиками через существующий каталог Active Directory. Сотрудники используют логин и пароль Windows, а состав почтовой группы определяет, кому доступна система.
Один каталог для управления сотрудниками
Интеграция связывает почту с привычным жизненным циклом учётной записи. Не нужно отдельно заводить каждому сотруднику ещё один пароль для кабинета и приложения.
Ящики по группе
Сервер создаёт ящики для участников выбранной группы AD, включая вложенные группы. Логин определяет имя ящика, отображаемое имя берётся из каталога.
Пароль Windows
Учётные данные AD используются для входа в почту, веб-кабинет и приложения. Поддерживаются короткий логин, имя с доменом и формат ДОМЕН\логин.
Изменения без второго ящика
Переименование учётной записи не создаёт дубликат. При отключении сотрудника или исключении из группы ящик отключается во время очередной синхронизации.
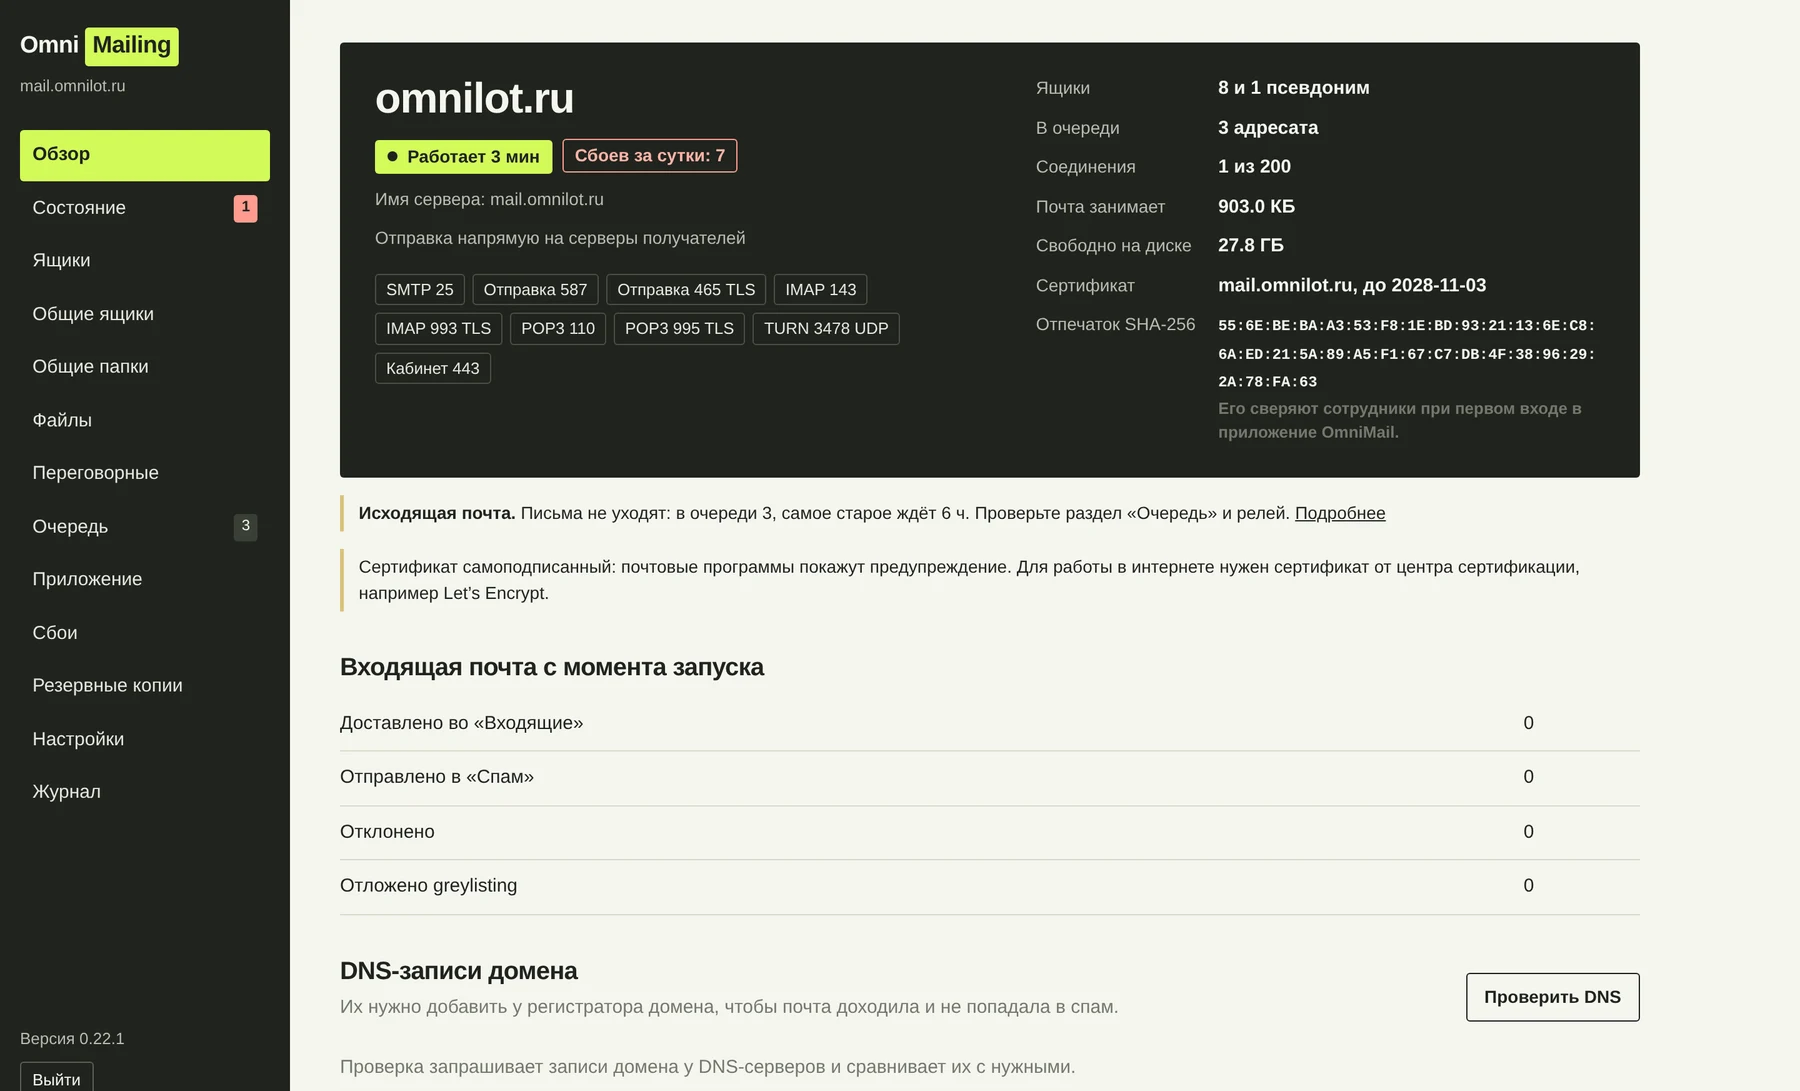
Как устроено подключение
Подготовьте Windows-домен
Сервер OmniMailing должен входить в домен. Служба работает от локальной системы и читает каталог от имени учётной записи компьютера; отдельный служебный пароль не нужен.
Укажите почтовую группу
Подключение доступно в мастере установки и в разделе Active Directory панели администратора. Добавьте сотрудников, которым нужны ящики, в почтовую группу.
Настройте синхронизацию
По умолчанию сверка с AD выполняется каждые 15 минут; интервал меняется в настройках. Планируйте отзыв доступа с учётом этого интервала. Письма отключённого ящика сохраняются.
Проверьте вход и ограничения
Проверьте обычный вход, смену пароля, исключение из группы и работу при недоступном контроллере домена. Эти проверки нужны до подключения всех сотрудников.
Личные и служебные ящики вместе
Ручные ящики, например info@, работают рядом с ящиками из AD. Права просмотра и редактирования общих папок можно назначать сотрудникам и группам Active Directory.
Что обсудить до подключения
Подготовьте структуру групп, число сотрудников, формат почтовых адресов и список используемых клиентов. На демонстрации можно разобрать создание ящиков, вход и действия при увольнении сотрудника.
Проверим ваш сценарий AD.
Расскажите о Windows-домене и задачах управления сотрудниками. Покажем работу интеграции в OmniMailing и обсудим настройки для вашей системы.